
Un grupo de piratería rastreado como ‘Pink Drainer’ se hace pasar por periodistas en ataques de phishing para comprometer las cuentas de Discord y Twitter para ataques de robo de criptomonedas.
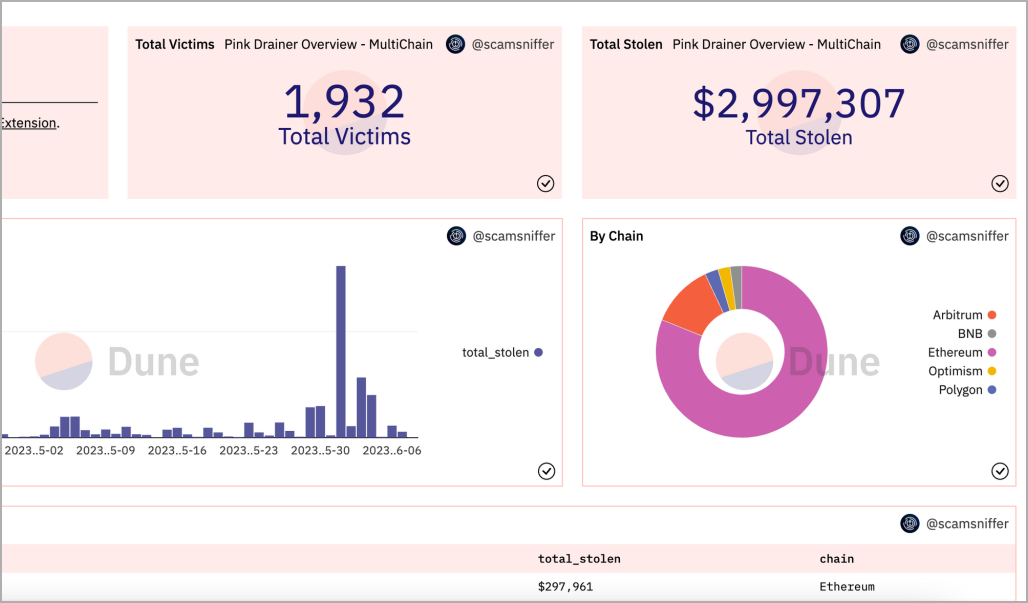
Según los analistas de ScamSniffer, Pink Drainer comprometió con éxito las cuentas de 1,932 víctimas para robar activos digitales por valor de aproximadamente $ 2,997,307 en Mainnet y Arbitrum.
Los bots de monitoreo en cadena de ScamSniffer atraparon al actor de amenazas cuando arrebataron $ 327,000 en NFT de una sola persona.
Se cree que algunos de los objetivos recientes del actor de amenazas incluyen al CTO de OpenAI Mira Murati, Steve Aoki, evmos, Protocolo de píxeles, Finanzas del orbitador, Li-Fi, Red de llamaradas, red cerezay red estelar.
hacerse pasar por periodistas
Pink Drainer secuestra cuentas a través de la ingeniería social, donde los actores de amenazas pasan un par de días haciéndose pasar por periodistas de medios de comunicación populares como Cointelegraph y Decrypt para realizar entrevistas falsas con las víctimas.
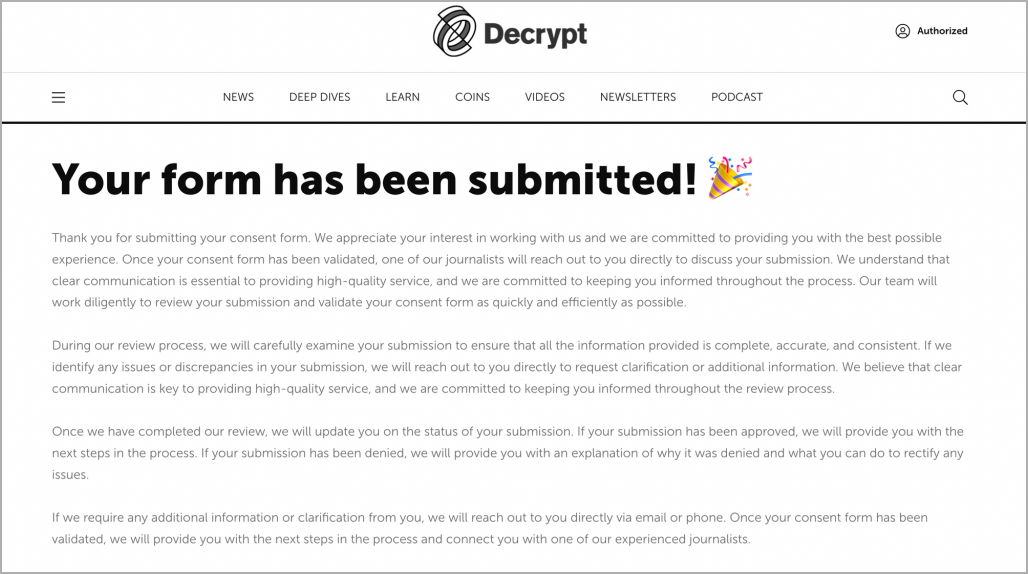
Después de ganarse la confianza de su víctima, los actores de amenazas les dicen a los objetivos que deben realizar una validación KYC (conozca a su cliente) para probar su identidad, guiándolos a sitios web utilizados para robar tokens de autenticación de Discord.
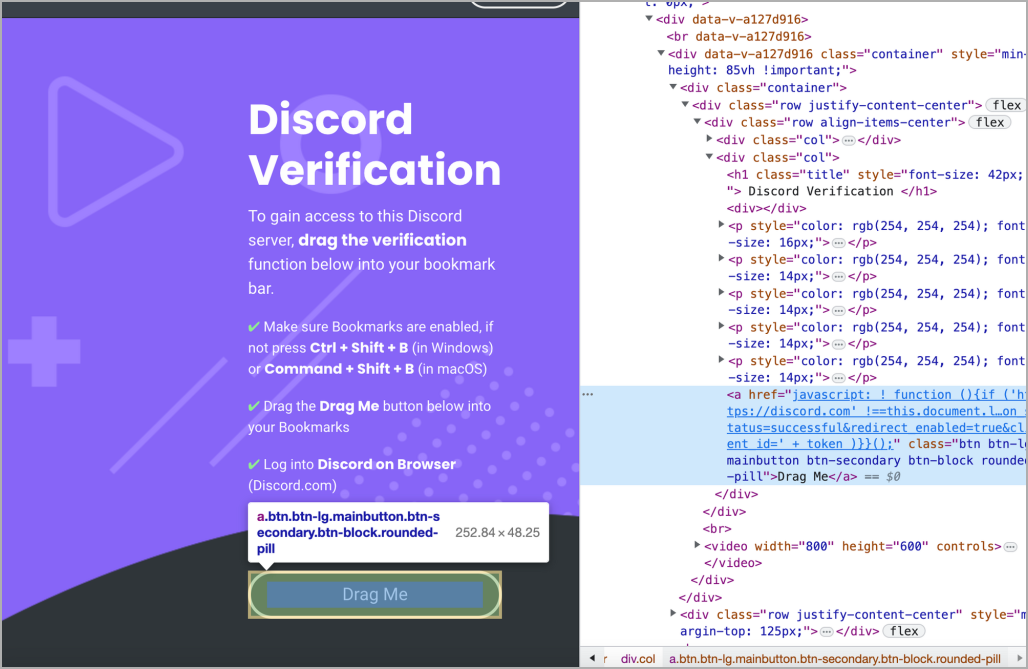
Estos sitios se hacen pasar por bots maliciosos como un bot de verificación de Carl, donde se les dice que agreguen marcadores que contengan código JavaScript malicioso usando un botón «Arrástrame» en la página maliciosa.
Este código roba tokens de Discord, lo que permite a los atacantes secuestrar las cuentas sin conocer las credenciales del usuario o tener una forma de interceptar el código de autenticación de dos factores.
Para ampliar su control de la cuenta, los atacantes se establecieron como administradores y eliminaron a todos los demás administradores para robar activos digitales e información confidencial sin ser molestados.
En los casos en que la cuenta pertenece a un proyecto de renombre o persona con muchos seguidores, los atacantes utilizan su acceso a la misma para promocionar regalos falsosmentas falsas, estafas de criptomonedas y páginas de phishing.
Desafortunadamente, Pink Drainer permanece activo, por lo que los titulares de activos digitales de alto perfil deben permanecer atentos y tratar las comunicaciones de los medios de comunicación con sospecha.
Si un periodista se le acerca, comuníquese con el medio de comunicación a través de los detalles proporcionados en su sitio web oficial y verifique que el mensaje proviene de ellos.
Los inversores en criptomonedas no deben confiar automáticamente en las promociones publicadas por cuentas legítimas. En su lugar, confirme la autenticidad de los obsequios y las entregas de tokens consultando el sitio web de la plataforma y otros canales de redes sociales.


