

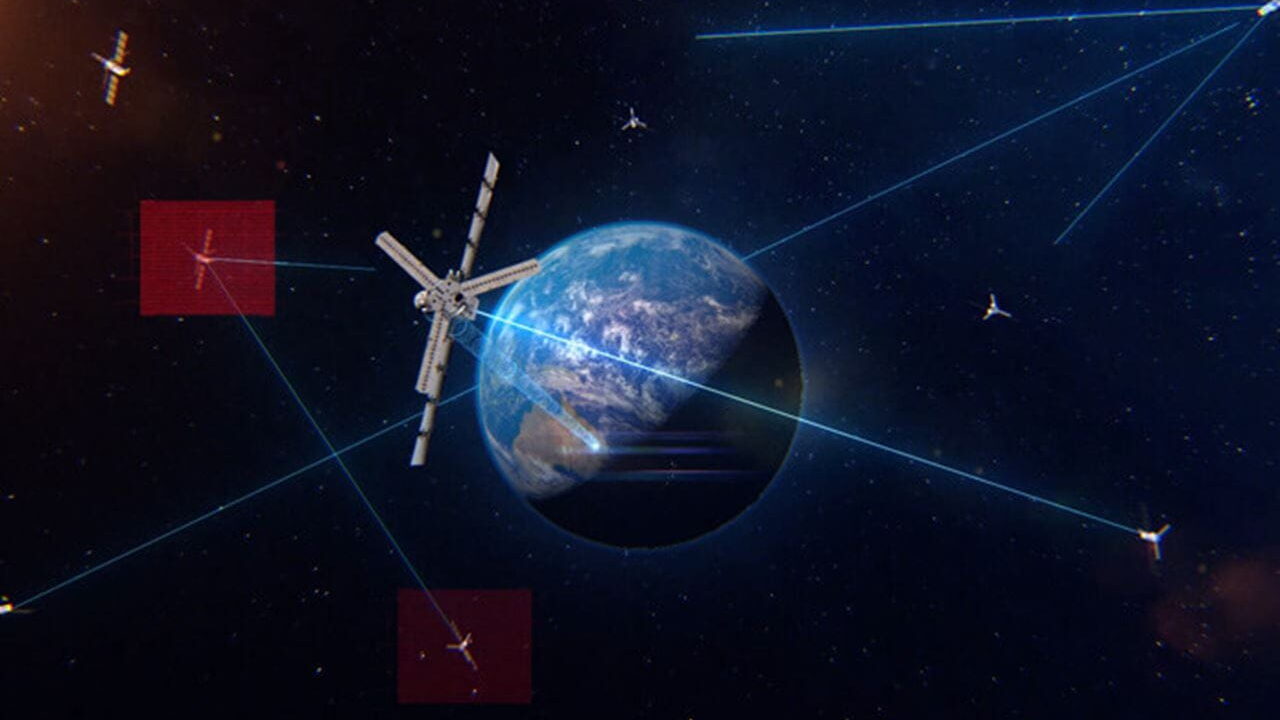
La Fuerza Espacial se está moviendo rápidamente para desarrollar un nuevo conjunto de satélites de alerta/seguimiento de misiles en MEO. (Gráfico: Raytheon Technologies)
Cuando se trata de la seguridad de los activos espaciales, existe un acuerdo generalizado de que la mayor amenaza vendrá en el dominio cibernético. En el siguiente artículo de opinión, el exvicepresidente del Estado Mayor Conjunto, Sandy Winnefeld, y la exjefa del Comando de Material de la Fuerza Aérea, Ellen Pawlikowski, exponen su visión de cómo introducir una mayor resiliencia cibernética para el espacio.
Los eventos catastróficos, como los ataques terroristas del 11 de septiembre, a veces llegan como los llamados «cisnes negros». Estos son eventos completamente imprevistos, en gran parte debido a fallas de imaginación. Otras veces, las catástrofes han llegado en forma de los llamados «rinocerontes grises», eventos igualmente impactantes que en realidad fueron previstos por líderes que no tomaron medidas preventivas.
La inacción puede deberse a un análisis que sugiera una baja probabilidad del evento, un error de cálculo de los recursos necesarios para abordar la amenaza o la simple negación de que algo tan malo pueda ocurrir realmente. No hace falta mucho para encontrar un ejemplo reciente: el gobierno sabía desde hace mucho tiempo que una pandemia era una posibilidad grave, pero sin embargo estaba casi completamente desprevenido cuando llegó el COVID. Estos rinocerontes grises nos miran fijamente a la cara, pero con demasiada frecuencia nos resulta difícil hacer algo al respecto por adelantado.
El potencial de un gran conflicto de poder ciertamente está en la mente de todos, y algunos sugerirían que EE. UU. y sus aliados no lo están tratando como un rinoceronte gris esta vez. Si bien el cambio en las fuerzas armadas es enloquecedoramente lento debido a conceptos obsoletos y sistemas de adquisiciones heredados escleróticos, las fuerzas armadas están comenzando a cambiar su enfoque de las operaciones de contrainsurgencia a competidores cercanos más desafiantes.
Sin embargo, hay al menos un elemento de tal conflicto que persiste como un rinoceronte gris. Es muy probable que un adversario como China o Rusia use ataques cibernéticos además de, o incluso en lugar de, ataques cinéticos para neutralizar los satélites de los que dependemos tanto para las comunicaciones, la vigilancia y la precisión en la navegación y el tiempo. Ya sea que implique la intrusión en los enlaces de control de las redes satelitales o la manipulación de los datos que mueven, un ataque exitoso tendría un impacto casi catastrófico en nuestra capacidad de lucha. Además, dependiendo del objetivo establecido, también tendría efectos colaterales en las capacidades esenciales para la vida cotidiana en las naciones occidentales.
Algunos de nuestros líderes ya perciben este «rinoceronte gris en el espacio». Adm. del Comando Indo-Pacífico. John Aquilino testificó recientemente ante el Congreso que «Para el contraespacio, [China] está entregando capacidades que buscan negar el uso de nuestra propia arquitectura espacial a pesar de sus declaraciones que se oponen a la militarización del espacio. [China’s] Las capacidades cibernéticas brindan coerción de zona gris y una función habilitadora para lograr una ventaja militar decisiva”.
Es bueno que Aquilino esté denunciando el tema. Pero, hablando de una de nuestras experiencias combinadas como comandante militar combatiente y líder de adquisiciones, es difícil cambiar la política de adquisiciones desde el frente. Claramente, necesitamos hacer que los ataques cibernéticos en las redes espaciales amigables, que pronto incluirán decenas de miles de satélites privados además de los pájaros gubernamentales y comerciales que ya están en órbita, sean mucho más difíciles para nuestros adversarios.
Afortunadamente, las soluciones de software de costo relativamente bajo que emplean cifrado de extremo a extremo, principios de confianza cero y administración descentralizada de claves criptográficas están disponibles hoy y se han probado en redes terrestres. En efecto, al aplicar estas capacidades a satélites y estaciones terrestres, los flujos de información y los enlaces de comando serían inherentemente seguros en lugar de tratar de proporcionar una defensa perimetral hermética de las redes asociadas.
Hacerlo de esta manera garantizará que los militares puedan trabajar con confianza con redes diversas y relativamente poco confiables. También significaría la capacidad de recuperarse rápidamente cambiando a otros satélites cuando algunos están deshabilitados y volviendo a teclear y restaurando el software en los satélites que están sujetos a ataques cibernéticos. No habría necesidad de confiar en el «perímetro» o depender de métodos intensivos en mano de obra para detectar la penetración de un adversario en una red. El perímetro sería casi irrelevante. (Divulgación completa, ambos formamos parte de la junta de asesores de SpiderOak, una empresa de ciberseguridad espacial; sin embargo, otras empresas también podrían proporcionar capacidades similares).
La belleza de este enfoque de defensa cibernética es que es relativamente económico y se puede implementar rápidamente. Impone requisitos mínimos de espacio, peso y potencia en los satélites que son cada vez más pequeños y tienen menos capacidad para sistemas de encriptación voluminosos. Y lo más importante, dado que el eslabón más débil puede derribar toda una constelación, el software apropiado puede adaptarse a los sistemas terrestres y a la mayoría de los satélites que ya están en el aire. Esto ofrece la capacidad de garantizar que las redes espaciales privadas y gubernamentales nuevas y la mayoría de las existentes cumplan con los mismos criterios de seguridad.
Los enfoques tradicionales para definir los requisitos de resiliencia cibernética para los sistemas del Departamento de Defensa han sido problemáticos. A veces se suscriben en exceso en los documentos de requisitos técnicos y se vuelven imposibles de interpretar e implementar. En otras ocasiones, los protocolos de confianza cero se descartan debido a la idea errónea de que podrían generar costos innecesarios en un programa. Sin embargo, las fuerzas armadas tienen la oportunidad de abordar este desafío hoy.
En resumen, debemos introducir el requisito de implementar principios de diseño de software de confianza cero con administración de clave de cifrado descentralizada en todos los sistemas espaciales del Departamento de Defensa y para todos los sistemas comerciales integrados en las operaciones del departamento. Los costos deberían ser mínimos ya que la implementación podría ser una carga de software en la mayoría de los sistemas existentes y la incorporación directa de productos comerciales en el diseño de nuevos sistemas.
Esto cambiaría el pensamiento sobre la seguridad cibernética de ser simplemente una característica adicional para el hardware y el software a inculcarla literalmente desde cero en todo lo que hacemos. Acelerará los esfuerzos de los militares para aprovechar las capacidades espaciales comerciales, mejorando así la resiliencia cibernética para las operaciones en tiempos de paz.
El beneficio de un rinoceronte gris es que todos podemos verlo venir. En lugar de dejar que nos atropelle, aprovechemos la oportunidad que tenemos ahora para detenerlo en seco.
Adm. Sandy Winnefeld, USN (retirada) fue vicepresidente del Estado Mayor Conjunto y comandante del Comando Norte. general Ellen Pawlikowski, USAF (retirada) fue comandante del Comando de Material de la Fuerza Aérea y comandante del Centro de Sistemas Espaciales y de Misiles.


